Domain königssohn.de kaufen?
Wir ziehen mit dem Projekt
königssohn.de um.
Sind Sie am Kauf der Domain
königssohn.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain königssohn.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
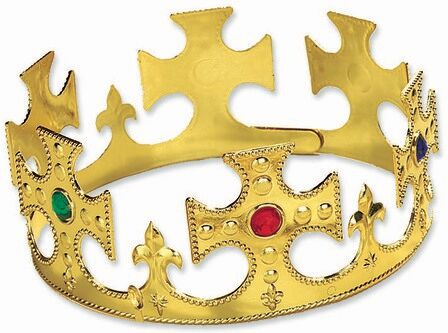
Krone "König", gold/buntKrone König – mit dieser prächtigen Krone sind Sie für Ihre Untertanen schon von weitem als Prinz erkennbar!Besonderheiten: mit bunten SchmucksteinenLieferumfang: KroneGrößenhinweis: Universalgröße für Erwachsene; Höhe 12 cmDetails: aus Kunststoff, mit Schaumstoffring für weichen TragekomfortFarbe: goldSeine Majestät, der König! Das Erkennungszeichen eines Königs ist natürlich seine prächtige Krone. Und mit diesem neuen Accessoire wird er auf der Karnevals- oder Faschingsparty von seinen Untertanen sicherlich nicht übersehen. Zum Glück ist die Königskrone auf der Innenseite mit weichem Schaumstoff versehen, sodass sie nicht drückt und den ganzen Ball über bequem getragen werden kann.6,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Colum, Padraic: Der Königssohn von IrlandDer Königssohn von Irland , Wild ist der älteste Sohn des Königs Connal. Früh zieht er eines Morgens hinaus "Den Hund an der Seite Den Falken auf der Hand, Ein wackeres Ross trug ihn übers Land Und über ihm des Himmels Blau -" So beginnen die Abenteuer und Prüfungen des Königssohns von Irland, bei deren dritter allein Fedelma, die Tochter des Zauberers vom schwarzen Berge, Schönste im Umkreis der Meere von Eirind, ihm helfen kann. Doch bald werden die beiden Liebenden bedroht, ihre Wege getrennt. Denn da ist der König des Nebellandes, dem nur das Lichtschwert etwas anhaben kann. , Handbremshebel > Innenausstattung , Erscheinungsjahr: 20160224, Produktform: Leinen, Autoren: Colum, Padraic, Illustrator: Haelssig, Marianne, Übersetzung: Sandkühler, Konrad, Seitenzahl/Blattzahl: 258, Keyword: Barden; Irische Kinderliteratur; Irische Renaissance; Irische Tiermärchen; Irland; Kinderbuch; Knochenleiter; Liebesgeschichte; Märchen; Prinz; Prüfungen; Schwanenmädchen; Suchwanderung; Tod und Wiederbelebung; Zauberer; Zaubermärchen; irische Märchen; verzauberte Brüder, Fachkategorie: Kinder/Jugendliche: Märchen, Sagen, Legenden, Region: Irland, Interesse Alter: empfohlenes Alter: ab 7 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 7, Warengruppe: HC/Kinder- und Jugendbücher/Märchen und Sagen, Fachkategorie: Kinder/Jugendliche: Klassische Literatur, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Freies Geistesleben GmbH, Verlag: Freies Geistesleben GmbH, Verlag: Freies Geistesleben, Länge: 241, Breite: 170, Höhe: 24, Gewicht: 649, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Black, Holly: Elfenerbe - Der gestohlene ThronElfenerbe - Der gestohlene Thron , Das lang ersehnte Spin-off der 'Elfenkrone'-Weltbestsellerreihe. Mit gestaltetem Buchschnitt in limitierter Auflage , Aufkleber & Folierungen > Karosserie-, Anbauteile & Zubehör , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20230301, Produktform: Leinen, Titel der Reihe: Die ELFENERBE-Reihe#1#, Autoren: Black, Holly, Übersetzung: Brauner, Anne, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 432, Keyword: 2023; ab 14; bestseller; bestsellerliste; booktok; buch; bücher; das reich der sieben höfe; die rote königin; elfenfantasy; elfenkönig; elfhame; fantasy; geschenke für mädchen; grisha; high fantasy; jugendbuch; leigh bardugo; magisterium; mit farbschnitt; mädchen geschenke 12 jahre; neuerscheinung; nr. 1 bestseller; nr. 1 new york times bestseller; prinz der elfen; sarah j. maas; shadow and bone; spiegel bestseller; spiegel-bestseller; spiegelbestseller; the cruel prince; the folk of the air; the stolen heir; tiktok made me buy it; victoria aveyard; young adult, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Dark Fantasy~Kinder/Jugendliche: Fantasy und magischer Realismus, Zeitraum: 2010 bis 2019 n. Chr.~2020 bis 2029 n. Chr., Interesse Alter: empfohlenes Alter: ab 14 Jahre~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Epische Fantasy (High Fantasy), Thema: Eintauchen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: cbj, Verlag: cbj, Verlag: cbj, Verlag: cbj, Länge: 222, Breite: 149, Höhe: 41, Gewicht: 556, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 279698822,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Hat Prinz Charles auf den Thron verzichtet?
Hat Prinz Charles auf den Thron verzichtet? Es gibt keine offizielle Erklärung oder Ankündigung von Prinz Charles, dass er auf den Thron verzichtet hat. Gemäß der britischen Thronfolge steht Prinz Charles als erstgeborener Sohn der Königin Elizabeth II. an erster Stelle in der Thronfolge. Es ist unwahrscheinlich, dass er freiwillig auf seine Position als zukünftiger König verzichtet. Es gibt jedoch Spekulationen darüber, ob Prinz Charles möglicherweise zugunsten seines Sohnes, Prinz William, abdanken könnte, aber dies ist reine Spekulation und nicht offiziell bestätigt. Es bleibt abzuwarten, wie sich die Thronfolge in Zukunft entwickeln wird. **
-
Warum ist Aragon zum König geworden und nicht der überlebende Königssohn?
Es gibt verschiedene Gründe, warum Aragon zum König geworden ist und nicht der überlebende Königssohn. Einer der Hauptgründe ist wahrscheinlich, dass Aragon über die nötige Erfahrung, Führungsqualitäten und Unterstützung verfügte, um das Land effektiv zu regieren. Darüber hinaus könnte es politische Intrigen oder andere Umstände gegeben haben, die dazu führten, dass Aragon als der bessere Kandidat angesehen wurde. **


Welche Krone bekommt König Charles?
König Charles wird die Krone des Vereinigten Königreichs erhalten, die auch als Imperial State Crown bekannt ist. Diese Krone wird traditionell bei der Krönung des Monarchen verwendet und ist mit zahlreichen Edelsteinen und Symbolen des Königtums verziert. Sie ist eine der bekanntesten Kronen der britischen Monarchie. **
Wer wird König auf dem Eisernen Thron?
"Wer wird König auf dem Eisernen Thron?" ist die zentrale Frage in der Serie "Game of Thrones". In den sieben Königreichen kämpfen verschiedene Adelshäuser und Charaktere um die Macht und den Thron. Die Antwort auf diese Frage bleibt bis zum Ende der Serie ungewiss, da viele Intrigen, Verrat und Kämpfe die Handlung prägen. Letztendlich wird die Identität des Königs auf dem Eisernen Thron in der finalen Staffel enthüllt, wobei die Fans gespannt darauf warten, wer am Ende siegreich sein wird. Die Frage nach dem König auf dem Eisernen Thron symbolisiert den ständigen Machtkampf und die Unberechenbarkeit der Welt von "Game of Thrones". **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kinder-Krone "König"Kinder-Krone König – Ihr Kind gibt gerne den Ton an? Dann ist König bzw. Königin doch die Kostümidee schlechthin – und diese Krone ein Muss!Besonderheiten: farbige SchmucksteineLieferumfang: KroneGrößenhinweis: Universalgröße für Kinder, größenverstellbar (53–55 cm), Höhe 7,5 cmDetails: aus KunststoffFarbe: goldKrönen Sie Ihr Kind zum König oder Kaiser über das Faschingsland! Wie? Natürlich mit einer prachtvollen goldenen Krone! Damit wird Ihr Liebling an den Karnevalstagen im Handumdrehen zum royalen Gebieter! Allein regieren ist langweilig? Dann bestellen Sie für das Schwesterlein oder den Bruder doch auch gleich noch eine Krone mit – so können die beiden zusammen als königliche Regenten auftreten!2,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Krone "König", gold/buntKrone König – mit dieser prächtigen Krone sind Sie für Ihre Untertanen schon von weitem als Prinz erkennbar!Besonderheiten: mit bunten SchmucksteinenLieferumfang: KroneGrößenhinweis: Universalgröße für Erwachsene; Höhe 12 cmDetails: aus Kunststoff, mit Schaumstoffring für weichen TragekomfortFarbe: goldSeine Majestät, der König! Das Erkennungszeichen eines Königs ist natürlich seine prächtige Krone. Und mit diesem neuen Accessoire wird er auf der Karnevals- oder Faschingsparty von seinen Untertanen sicherlich nicht übersehen. Zum Glück ist die Königskrone auf der Innenseite mit weichem Schaumstoff versehen, sodass sie nicht drückt und den ganzen Ball über bequem getragen werden kann.6,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Colum, Padraic: Der Königssohn von IrlandDer Königssohn von Irland , Wild ist der älteste Sohn des Königs Connal. Früh zieht er eines Morgens hinaus "Den Hund an der Seite Den Falken auf der Hand, Ein wackeres Ross trug ihn übers Land Und über ihm des Himmels Blau -" So beginnen die Abenteuer und Prüfungen des Königssohns von Irland, bei deren dritter allein Fedelma, die Tochter des Zauberers vom schwarzen Berge, Schönste im Umkreis der Meere von Eirind, ihm helfen kann. Doch bald werden die beiden Liebenden bedroht, ihre Wege getrennt. Denn da ist der König des Nebellandes, dem nur das Lichtschwert etwas anhaben kann. , Handbremshebel > Innenausstattung , Erscheinungsjahr: 20160224, Produktform: Leinen, Autoren: Colum, Padraic, Illustrator: Haelssig, Marianne, Übersetzung: Sandkühler, Konrad, Seitenzahl/Blattzahl: 258, Keyword: Barden; Irische Kinderliteratur; Irische Renaissance; Irische Tiermärchen; Irland; Kinderbuch; Knochenleiter; Liebesgeschichte; Märchen; Prinz; Prüfungen; Schwanenmädchen; Suchwanderung; Tod und Wiederbelebung; Zauberer; Zaubermärchen; irische Märchen; verzauberte Brüder, Fachkategorie: Kinder/Jugendliche: Märchen, Sagen, Legenden, Region: Irland, Interesse Alter: empfohlenes Alter: ab 7 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 7, Warengruppe: HC/Kinder- und Jugendbücher/Märchen und Sagen, Fachkategorie: Kinder/Jugendliche: Klassische Literatur, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Freies Geistesleben GmbH, Verlag: Freies Geistesleben GmbH, Verlag: Freies Geistesleben, Länge: 241, Breite: 170, Höhe: 24, Gewicht: 649, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Black, Holly: Elfenerbe - Der gestohlene ThronElfenerbe - Der gestohlene Thron , Das lang ersehnte Spin-off der 'Elfenkrone'-Weltbestsellerreihe. Mit gestaltetem Buchschnitt in limitierter Auflage , Aufkleber & Folierungen > Karosserie-, Anbauteile & Zubehör , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20230301, Produktform: Leinen, Titel der Reihe: Die ELFENERBE-Reihe#1#, Autoren: Black, Holly, Übersetzung: Brauner, Anne, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 432, Keyword: 2023; ab 14; bestseller; bestsellerliste; booktok; buch; bücher; das reich der sieben höfe; die rote königin; elfenfantasy; elfenkönig; elfhame; fantasy; geschenke für mädchen; grisha; high fantasy; jugendbuch; leigh bardugo; magisterium; mit farbschnitt; mädchen geschenke 12 jahre; neuerscheinung; nr. 1 bestseller; nr. 1 new york times bestseller; prinz der elfen; sarah j. maas; shadow and bone; spiegel bestseller; spiegel-bestseller; spiegelbestseller; the cruel prince; the folk of the air; the stolen heir; tiktok made me buy it; victoria aveyard; young adult, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Dark Fantasy~Kinder/Jugendliche: Fantasy und magischer Realismus, Zeitraum: 2010 bis 2019 n. Chr.~2020 bis 2029 n. Chr., Interesse Alter: empfohlenes Alter: ab 14 Jahre~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Epische Fantasy (High Fantasy), Thema: Eintauchen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: cbj, Verlag: cbj, Verlag: cbj, Verlag: cbj, Länge: 222, Breite: 149, Höhe: 41, Gewicht: 556, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 279698822,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat Prinz Charles auf den Thron verzichtet?
Hat Prinz Charles auf den Thron verzichtet? Es gibt keine offizielle Erklärung oder Ankündigung von Prinz Charles, dass er auf den Thron verzichtet hat. Gemäß der britischen Thronfolge steht Prinz Charles als erstgeborener Sohn der Königin Elizabeth II. an erster Stelle in der Thronfolge. Es ist unwahrscheinlich, dass er freiwillig auf seine Position als zukünftiger König verzichtet. Es gibt jedoch Spekulationen darüber, ob Prinz Charles möglicherweise zugunsten seines Sohnes, Prinz William, abdanken könnte, aber dies ist reine Spekulation und nicht offiziell bestätigt. Es bleibt abzuwarten, wie sich die Thronfolge in Zukunft entwickeln wird. **
-
Warum ist Aragon zum König geworden und nicht der überlebende Königssohn?
Es gibt verschiedene Gründe, warum Aragon zum König geworden ist und nicht der überlebende Königssohn. Einer der Hauptgründe ist wahrscheinlich, dass Aragon über die nötige Erfahrung, Führungsqualitäten und Unterstützung verfügte, um das Land effektiv zu regieren. Darüber hinaus könnte es politische Intrigen oder andere Umstände gegeben haben, die dazu führten, dass Aragon als der bessere Kandidat angesehen wurde. **
-
Welche Krone bekommt König Charles?
König Charles wird die Krone des Vereinigten Königreichs erhalten, die auch als Imperial State Crown bekannt ist. Diese Krone wird traditionell bei der Krönung des Monarchen verwendet und ist mit zahlreichen Edelsteinen und Symbolen des Königtums verziert. Sie ist eine der bekanntesten Kronen der britischen Monarchie. **
-
Wer wird König auf dem Eisernen Thron?
"Wer wird König auf dem Eisernen Thron?" ist die zentrale Frage in der Serie "Game of Thrones". In den sieben Königreichen kämpfen verschiedene Adelshäuser und Charaktere um die Macht und den Thron. Die Antwort auf diese Frage bleibt bis zum Ende der Serie ungewiss, da viele Intrigen, Verrat und Kämpfe die Handlung prägen. Letztendlich wird die Identität des Königs auf dem Eisernen Thron in der finalen Staffel enthüllt, wobei die Fans gespannt darauf warten, wer am Ende siegreich sein wird. Die Frage nach dem König auf dem Eisernen Thron symbolisiert den ständigen Machtkampf und die Unberechenbarkeit der Welt von "Game of Thrones". **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.